Μπορεί ένας πελάτης να δει εγγραφές άλλου;
Η κανονική πρόσβαση περιορίζεται στην εξουσιοδοτημένη εταιρεία, ρόλο και ανατεθειμένους χώρους, με ελέγχους δικαιωμάτων διακομιστή.
 CheckpointGuard
Το CheckpointGuard χρησιμοποιεί επαληθευμένη πρόσβαση, όρια δικαιωμάτων και κρυπτογραφημένες συνδέσεις για προστασία λειτουργικών δεδομένων ασφάλειας.
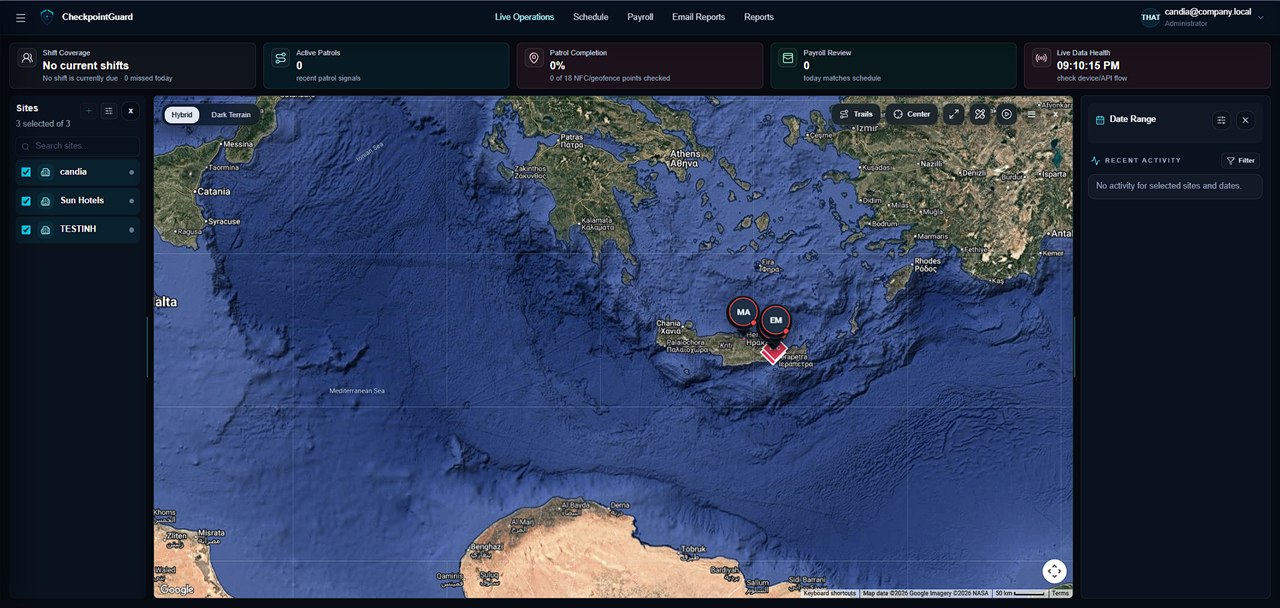
Οι συνδεδεμένοι χρήστες αποκτούν πρόσβαση σύμφωνα με ρόλο, οργανισμό και επιτρεπόμενους χώρους. Έλεγχοι διακομιστή επιβάλλουν αυτά τα όρια πέρα από το περιβάλλον χρήστη.
Οι λειτουργικές εγγραφές περιορίζονται στην εξουσιοδοτημένη εταιρεία ή λογαριασμό διαχειριστή, ώστε οι κανονικοί χρήστες να μη βλέπουν δεδομένα άλλου πελάτη.
Δημόσιος ιστότοπος, Web Admin, API και εφαρμογές Android χρησιμοποιούν HTTPS για δεδομένα κατά τη μεταφορά. Τα αιτήματα HTTP παραγωγής ανακατευθύνονται σε HTTPS.
Οι εγγραφές GPS, QR, NFC και ζωνών διατίθενται μόνο μέσω εξουσιοδοτημένων διαδικασιών και αντιμετωπίζονται ως λειτουργικά στοιχεία, όχι δημόσια δεδομένα.
Η πρόσβαση σε πληροφορίες προσωπικού, αμοιβών και επαλήθευσης ταυτότητας περιορίζεται από σχετικά δικαιώματα. Τα πρότυπα επαλήθευσης προσώπου δεν εκτίθενται στους διαχειριστές πελατών.
Το Aegis λειτουργεί εντός της επιτρεπόμενης πρόσβασης του συνδεδεμένου διαχειριστή. Οι ευαίσθητες ενέργειες απαιτούν επιβεβαίωση εξουσιοδοτημένου ανθρώπου.
Εξουσιοδοτημένοι χρήστες μπορούν να ζητούν διαγραφή λογαριασμού ή δεδομένων με τη δημοσιευμένη διαδικασία, υπό τις νόμιμες και λειτουργικές υποχρεώσεις διατήρησης.
Η κανονική πρόσβαση περιορίζεται στην εξουσιοδοτημένη εταιρεία, ρόλο και ανατεθειμένους χώρους, με ελέγχους δικαιωμάτων διακομιστή.
Ο δημόσιος ιστότοπος δεν ισχυρίζεται ISO, SOC 2 ή άλλες πιστοποιήσεις που δεν έχουν τεκμηριωθεί.