Un cliente può vedere i dati di un altro?
L'accesso normale è circoscritto ad azienda, ruolo e siti autorizzati con controlli server.
 CheckpointGuard
 protegge i dati operativi con accessi verificati, limiti di autorizzazione e connessioni cifrate.
Prenota una demo Inizia la prova Gold gratuita di 14 giorni
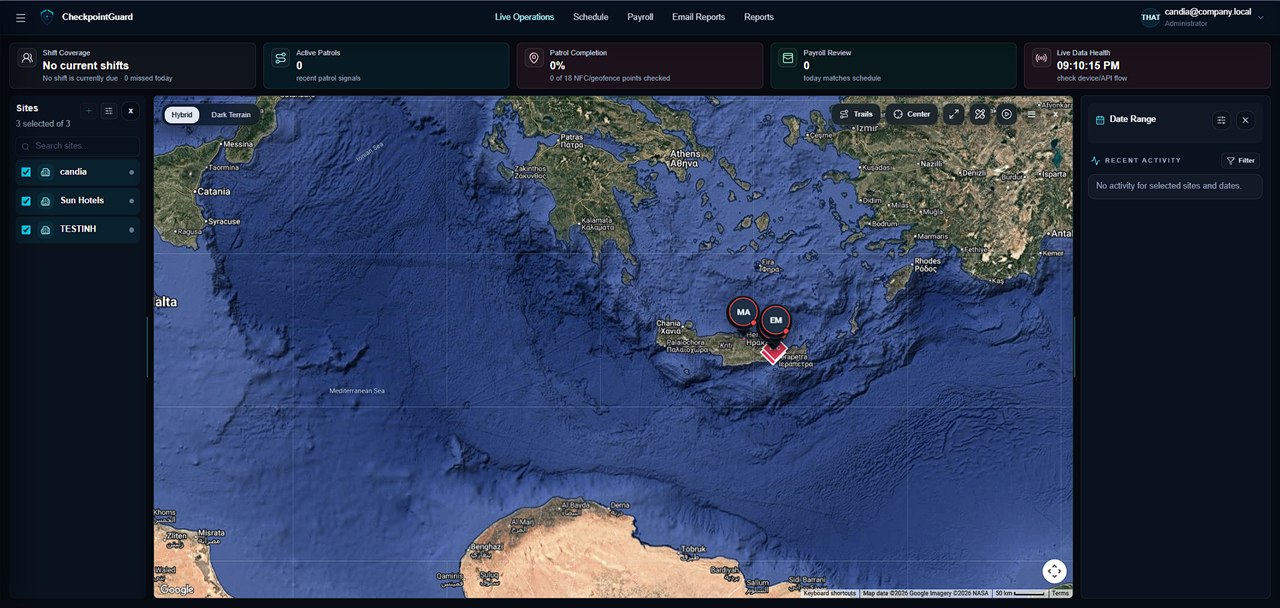
Gli utenti accedono secondo ruolo, organizzazione e siti consentiti. I controlli server applicano questi confini oltre l'interfaccia.
Le registrazioni sono circoscritte all'azienda o all'account amministratore autorizzato, impedendo agli utenti ordinari di consultare dati di altri clienti.
Sito, Web Admin, API e app Android usano HTTPS per i dati in transito. Le richieste HTTP in produzione sono reindirizzate a HTTPS.
GPS, QR, NFC e aree geografiche sono disponibili solo tramite flussi autorizzati e trattati come dati operativi, non pubblici.
L'accesso a personale, retribuzioni e verifica identità è limitato dai permessi. I modelli di verifica facciale non sono esposti agli amministratori clienti.
Aegis opera nell'ambito consentito all'amministratore connesso. Le azioni sensibili richiedono conferma umana autorizzata.
Gli utenti autorizzati possono richiedere eliminazione di account o dati tramite la procedura pubblicata, fatti salvi gli obblighi legali e operativi di conservazione.
L'accesso normale è circoscritto ad azienda, ruolo e siti autorizzati con controlli server.
Il sito non dichiara certificazioni ISO, SOC 2 o altre non dimostrate.