¿Puede un cliente ver registros de otro?
El acceso normal se limita a empresa, rol y centros autorizados, con controles del servidor.
 CheckpointGuard
 protege datos operativos con acceso verificado, límites de permisos y conexiones cifradas.
Reservar una demo Iniciar prueba Gold gratuita de 14 días
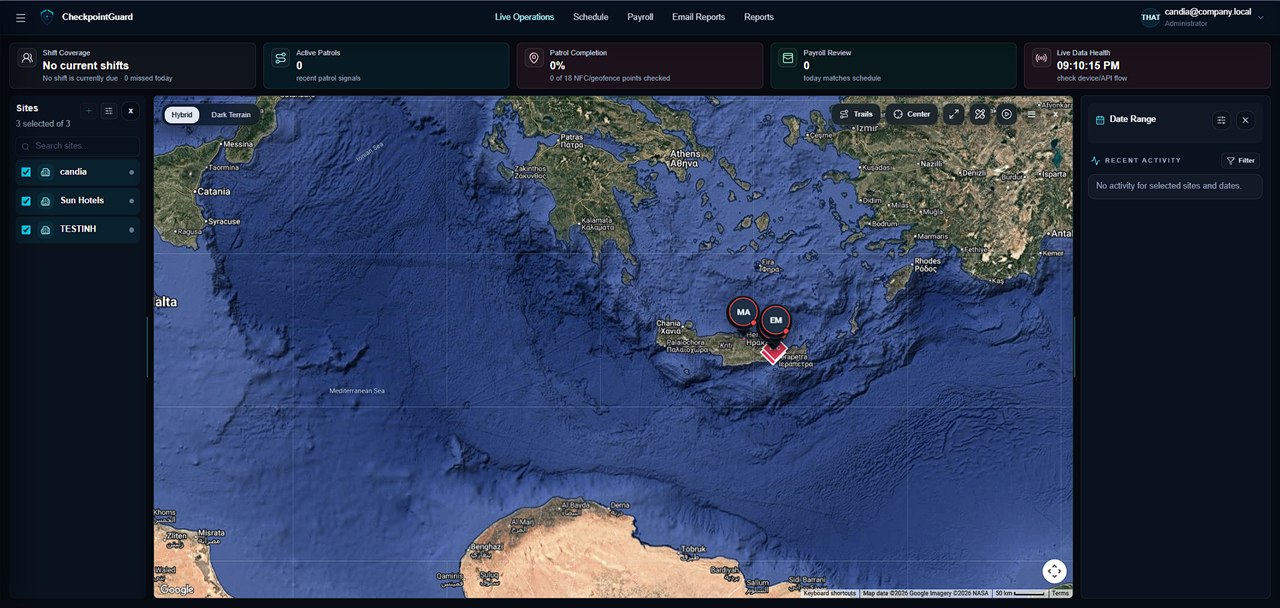
Los usuarios acceden según rol, organización y centros permitidos. Las comprobaciones del servidor aplican los límites más allá de la interfaz.
Los registros se limitan a la empresa o cuenta administradora autorizada para que los usuarios normales no consulten datos de otro cliente.
Sitio, Web Admin, API y aplicaciones Android usan HTTPS para datos en tránsito. Las solicitudes HTTP de producción se redirigen a HTTPS.
Los registros GPS, QR, NFC y geocercas solo están disponibles mediante procesos autorizados y se tratan como datos operativos, no públicos.
El acceso a personal, retribuciones y verificación de identidad se limita por permisos. Las plantillas de verificación facial no se exponen a los administradores clientes.
Aegis trabaja dentro del alcance permitido del administrador conectado. Las acciones sensibles requieren confirmación humana autorizada.
Los usuarios autorizados pueden solicitar eliminación de cuenta o datos por el proceso publicado, sujeto a obligaciones legales y operativas de conservación.
El acceso normal se limita a empresa, rol y centros autorizados, con controles del servidor.
El sitio no declara certificaciones ISO, SOC 2 ni otras que no se hayan establecido.