Un client peut-il voir les données d'un autre ?
L'accès normal est limité à l'entreprise, au rôle et aux sites autorisés, avec vérification serveur des permissions.
 CheckpointGuard
 protège les données d'exploitation par accès vérifiés, limites de permissions et connexions chiffrées.
Réserver une démo Commencer l’essai Gold gratuit de 14 jours
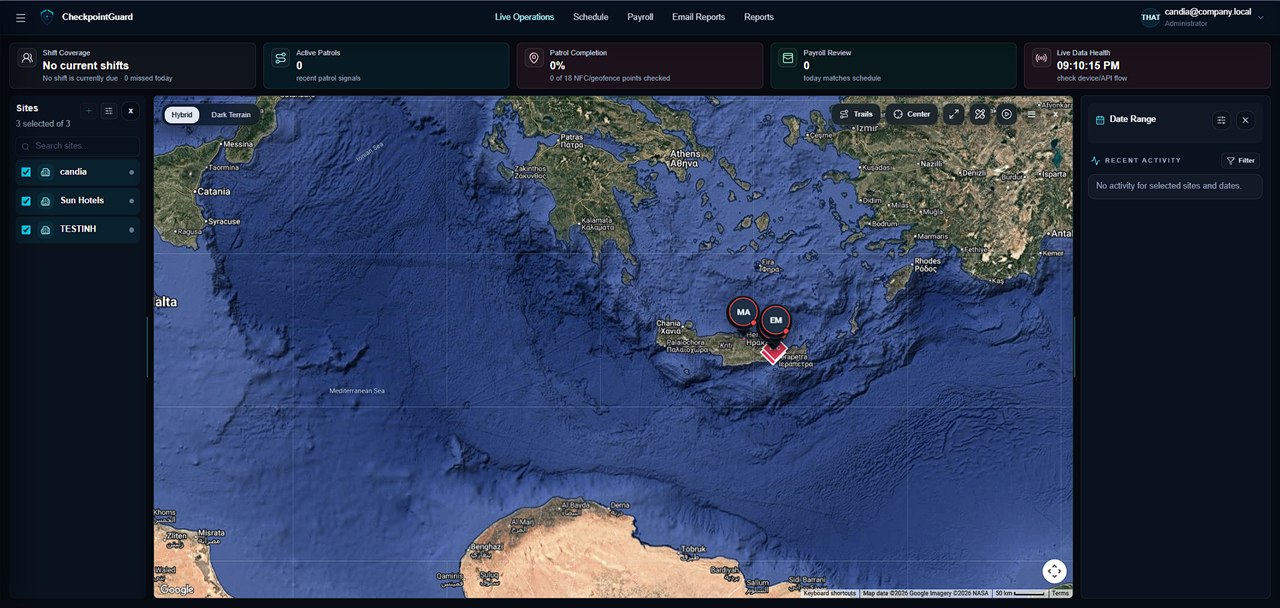
Les utilisateurs connectés accèdent aux données selon rôle, organisation et sites autorisés. Les contrôles serveur appliquent ces limites au-delà de l'interface.
Les enregistrements sont limités à l'entreprise ou au compte administrateur autorisé pour empêcher les utilisateurs ordinaires de parcourir les données d'un autre client.
Site public, Web Admin, API et applications Android utilisent HTTPS pour les données en transit. Les requêtes HTTP de production sont redirigées vers HTTPS.
Les enregistrements GPS, QR, NFC et zones sont accessibles uniquement par des processus autorisés et traités comme des données opérationnelles, non publiques.
L'accès aux informations de personnel, rémunération et vérification d'identité est limité par les permissions. Les gabarits de vérification faciale ne sont pas exposés aux administrateurs clients.
Aegis travaille dans le périmètre permis à l'administrateur connecté. Les actions sensibles exigent une confirmation humaine autorisée.
Les utilisateurs autorisés peuvent demander la suppression de compte ou de données selon la procédure publiée, sous réserve des obligations de conservation légales et opérationnelles.
L'accès normal est limité à l'entreprise, au rôle et aux sites autorisés, avec vérification serveur des permissions.
Le site ne revendique aucune certification ISO, SOC 2 ou autre non établie.
Réserver une démo Commencer l’essai Gold gratuit de 14 jours